
Keine Produkte im Warenkorb.
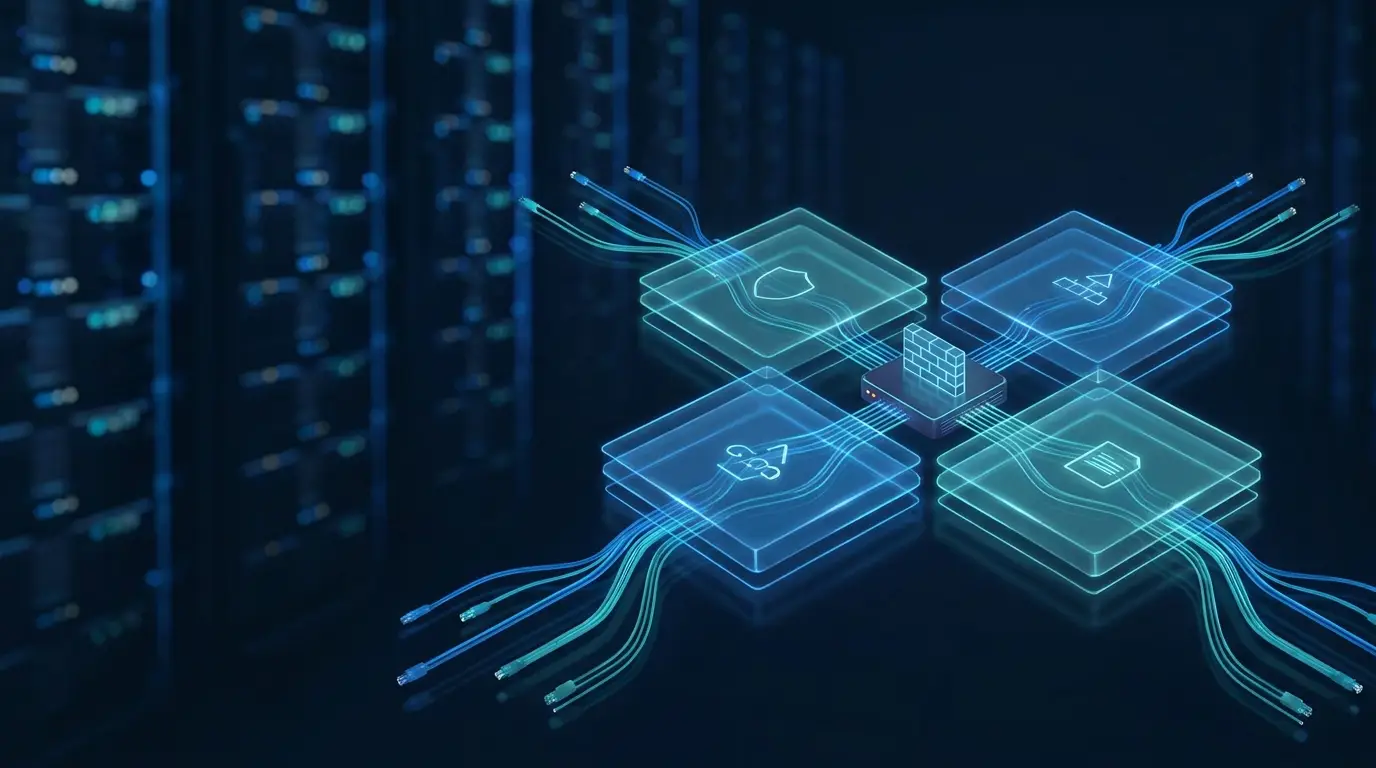
Netzsegmentierung Mittelstand 2026: 4 Zonen per Firewall
Ein infizierter Büro-Rechner kann genügen, damit Schadsoftware Ihre Maschinensteuerung erreicht, wenn beide im selben Netz hängen. In vielen mittelständischen Betrieben sind Büro, Produktion, Server und Gäste-WLAN historisch zusammengewachsen und nie sauber getrennt worden. Dann stoppt ein Vorfall nicht an der Bürotür, sondern kann die Fertigung lahmlegen. Die Kurzantwort: Teilen Sie das Netz in vier Zonen (Büro, Server, Produktion, Gäste) und lassen Sie nur ausdrücklich erlaubten Verkehr durch die Firewall. Passende Geräte finden Sie unter Firewalls (NGFW), also Next-Generation-Firewalls, die Anwendungen und Inhalte prüfen und nicht nur Ports.
Warum ist Netzsegmentierung im Mittelstand wichtig?
Netzsegmentierung teilt ein Firmennetz in getrennte Zonen, zwischen denen nur ausdrücklich erlaubter Verkehr fließt. Im Ernstfall bleibt ein Angreifer dadurch in einer Zone gefangen und kommt nicht an alle Systeme. Weniger Geräte erreichen sich gegenseitig. Das erleichtert Betrieb, Fehlersuche und Nachweise gegenüber Prüfern.
Die vier Zonen, die in fast jedem Betrieb gebraucht werden
Starten Sie mit vier Zonen. Mehr Zonen sind später möglich, aber ein klarer Anfang ist wichtiger als ein perfekter Plan.
| Zone | Typische Geräte | Wer darf hinein? | Wohin darf die Zone? |
|---|---|---|---|
| Büro | Arbeitsplatz-PCs, Notebooks, Drucker | Mitarbeitende | Internet, ausgewählte Server |
| Server | Dateiserver, Datenbanken, Verzeichnisdienst | nur freigegebene Dienste aus dem Büro | wenig: Updates, Backup-Ziel |
| Produktion | Maschinensteuerungen, Anlagen-PCs, Messgeräte | nur Wartung und benannte Systeme | möglichst kein Internet |
| Gäste | Besucher-WLAN, private Geräte | Besucher | nur Internet |
Die Zonen sind Gruppen von Geräten mit gleichem Schutzbedarf. Technisch setzen Sie sie meist über getrennte VLANs um (virtuelle Netze auf denselben Kabeln und Switches). Die Firewall steht dazwischen und entscheidet, welcher Verkehr passieren darf.
Wie trenne ich Produktion und Büro?
Legen Sie die Produktion in eine eigene Zone und blockieren Sie standardmäßig jeden Verkehr zwischen Büro und Produktion. Erlauben Sie danach nur, was nachweislich gebraucht wird, etwa den Zugriff eines Planungsrechners auf eine bestimmte Steuerung über einen festen Port (die Nummer, über die ein Dienst erreichbar ist). Jede Freigabe sollte Quelle, Ziel, Dienst und Zweck nennen. So bleibt das Regelwerk klein und prüfbar.
Hersteller-Fernwartung gehört nicht direkt ins Produktionsnetz. Leiten Sie sie über einen Zugangsrechner in einer eigenen Übergangszone (DMZ) mit Protokollierung und Freigabe pro Sitzung. So sehen Sie jederzeit, wer wann auf welche Anlage zugegriffen hat, und können den Zugang nach dem Einsatz wieder schließen. Legen Sie außerdem fest, wer im Betrieb Fernwartungen freigibt, damit die Freigabe nicht an einer einzelnen Person hängt.
Das Gastnetz: Internet ja, alles andere nein
Das Gäste-WLAN gehört in eine eigene Zone, die nur ins Internet darf. Der Zugriff auf Büro, Server und Produktion ist vollständig gesperrt. Ein häufiger Fehler ist ein Gastnetz, das nur über eine andere WLAN-Kennung läuft, aber im selben Netz endet. Prüfen Sie das mit einem Testgerät: Aus dem Gastnetz darf kein interner Rechner erreichbar sein, etwa ein Ping auf einen Büro-PC muss fehlschlagen.
Regeln zwischen den Zonen: Ein Beispiel
Die Zonen werden erst durch das Regelwerk wirksam. Ein schlanker Startsatz sieht so aus:
- Gäste nach Internet erlauben, Gäste nach intern verbieten.
- Büro nach Server nur auf die benötigten Dienste erlauben (Dateifreigabe, Druck, Anwendung).
- Büro nach Produktion verbieten, Ausnahmen einzeln und mit Begründung freigeben.
- Produktion nach Internet verbieten, Updates nur über einen gesonderten Weg.
- Alles, was keine Regel trifft, wird abgelehnt und protokolliert.
Der letzte Punkt ist entscheidend: Das Prinzip „alles verboten, was nicht erlaubt ist“ macht neue Verbindungen sichtbar, statt sie stillschweigend zuzulassen. Wie Sie ein gewachsenes Regelwerk dafür vorbereiten, beschreibt der Beitrag Firewall-Regelwerk aufräumen.
Welche Firewall eignet sich für die Segmentierung?
Für die Trennung brauchen Sie eine Firewall mit genug Schnittstellen oder VLAN-Unterstützung und ausreichend Durchsatz bei aktivierter Prüfung. Zwischen den Zonen fließt oft mehr Verkehr als zum Internet, etwa bei Dateizugriffen und Backups. Die WatchGuard Firebox T-Serie ist eine Option für kleinere Standorte, mehr Hersteller finden Sie im WatchGuard-Bereich. Betriebe mit Sophos-Endpoints sehen sich die Modelle im Sophos-Bereich an, etwa die XGS-Reihe; prüfen Sie dabei die Zahl der Schnittstellen. Wie Sie die passende Größe ermitteln, steht im Beitrag Firewall-Durchsatz berechnen.
Segmentierung und NIS2: Was Prüfer sehen wollen
Wer unter die NIS2-Richtlinie fällt, muss angemessene Risikomanagementmaßnahmen umsetzen. Netzsegmentierung ist eine mögliche Maßnahme, keine ausdrücklich genannte Einzelpflicht, und lässt sich gut belegen: Zonenplan, Regelwerk und Protokolle zeigen, dass Sie den Verkehr bewusst steuern. Eine Rechtsberatung ersetzt das nicht, ob und in welchem Umfang NIS2 Sie betrifft, klären Sie mit Ihrer Compliance-Stelle. Mehr zu den Firewall-Anforderungen lesen Sie im Beitrag NIS2 und Firewall. Das BSI beschreibt in seinen IT-Grundschutz-Bausteinen Anforderungen an Netzstruktur und Netzübergänge.
Checkliste: In fünf Schritten zur Segmentierung
- Geräte erfassen: Welche Systeme gibt es, wer nutzt sie, was darf nicht ausfallen?
- Zonen festlegen: Beginnen Sie mit den vier Zonen oben und ordnen Sie jedes Gerät zu.
- VLANs und Adressbereiche planen: Pro Zone ein eigener Adressbereich.
- Regeln definieren und im Testbetrieb protokollieren, bevor Sie sie scharf schalten.
- Wartungsfenster wählen, Rückweg vorbereiten und die Dokumentation aktualisieren.
Planen Sie bei Produktionsnetzen besonders sorgfältig: Alte Steuerungen vertragen keine Experimente, und manche Anlagen benötigen Fernwartung durch den Hersteller. Sprechen Sie Änderungen mit dem Anlagenbetreuer ab, bevor Sie Regeln aktivieren.
Häufige Fragen zur Netzsegmentierung
Brauche ich für Segmentierung neue Hardware?
Nein, wenn die vorhandene Technik reicht. Reichen die Schnittstellen und der Durchsatz der vorhandenen Firewall, genügen oft VLAN-fähige Switches. Prüfen Sie vorher, ob die Firewall genügend Zonen unterstützt.
Was ist der Unterschied zwischen VLAN und Segmentierung?
Ein VLAN trennt Netze auf Switch-Ebene. Segmentierung entsteht erst, wenn eine Firewall den Verkehr zwischen den VLANs filtert. Ohne Filterregeln leitet ein Layer-3-Switch den Verkehr oft einfach durch.
Wie lange dauert die Umsetzung?
Das hängt von Größe, Altlasten und Wartungsfenstern ab. Planen Sie Bestandsaufnahme, Tests und die Abstimmung mit den Fachabteilungen ausdrücklich mit ein.
Was kostet Netzsegmentierung?
Die Kosten hängen von Standorten, Firewall-Modell, Switches und Planungsaufwand ab. Oft reichen vorhandene VLAN-fähige Switches, dann fällt Hardware nur für die Firewall an. Rechnen Sie zusätzlich Zeit für Bestandsaufnahme, Test und Dokumentation ein. Lizenz und Support kommen pro Jahr dazu.
Muss auch das Gäste-WLAN getrennt werden?
Ja. Das Gastnetz sollte nur ins Internet dürfen und keinen Zugriff auf interne Systeme haben.
Fazit: Klein anfangen, sauber trennen
Eine gute Netzsegmentierung im Mittelstand beginnt mit wenigen, klaren Zonen und einem strengen Grundsatz: Verkehr zwischen den Zonen ist verboten, bis er begründet freigegeben wird. Nächster Schritt: Ordnen Sie heute Ihre Geräte den vier Zonen zu. Für die passende Firewall nutzen Sie den Produktberater, Zonen, Nutzerzahl und Durchsatz eingeben, passende Modelle erhalten. Für ein Angebot zu Gerät und Lizenz schreiben Sie uns über den Kontakt.
Sophos
Sophos im Cyber Shop konfigurieren
Endpoint, Firewall, MDR, XDR — alle Lizenzen mit DACH-Mittelstand-Staffelpreisen.
Verwandte Ratgeber
Über den Autor

Verwandte Beiträge
Fortinet Alternative KMU gesucht? WatchGuard, Sophos, Securepoint und SonicWall im Vergleich, mit Tabelle und Checkliste für den Wechsel. Lesen
Firewall Regelwerk aufräumen: 6 Altlasten, die jede Prüfung findet, und 5 Schritte zum sicheren Ausmisten. Mit Tabelle, Checkliste und Rückweg. Lesen
Firewall Migration planen: 7 Schritte vom Regel-Audit bis zum Rollback. Mit Zeitplan, Checkliste und Rückweg für den Stichtag mit kurzer Unterbrechung. Lesen
WatchGuard vs Securepoint: Welche Firewall passt zu 25 Arbeitsplätzen? Modelle, Durchsatz, Verwaltung und Lizenzmodell im Vergleich mit Entscheidungshilfe. Lesen
10G Firewall Uplink im Mittelstand: Ab wann 1G nicht mehr reicht, warum der Threat-Prevention-Durchsatz zählt und welche Ports Ihre Firewall braucht. Lesen